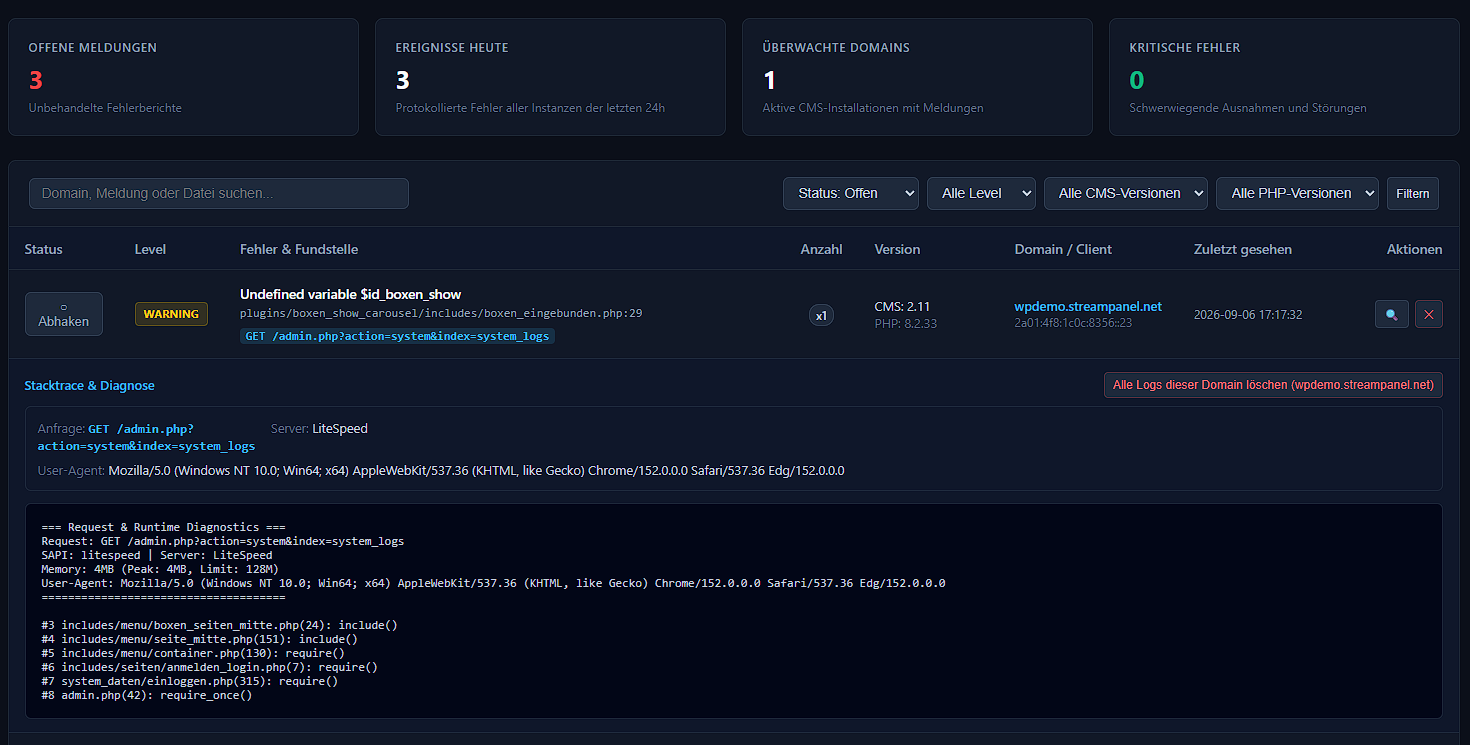
Transparenzbericht: Der WEB-PHP Telemetry & Diagnostics Gateway ab Version 2 des CMS
Mit dem Release von WEB-PHP CMS 2.0 wurde ein zentrales Telemetrie- und Fehlerdiagnose-System eingeführt.
Moderne Softwareentwicklung lebt von Stabilität, schneller Fehlerbehebung und enger Abstimmung mit den realen Hosting-Umgebungen der Nutzer (insbesondere im Hinblick auf PHP 8.2 bis PHP 8.5). Um von Beginn an für vollständige Transparenz zu sorgen und Bedenken hinsichtlich des Datenschutzes lückenlos auszuräumen, legt dieser Beitrag detailliert offen:
- wie der Telemetrie-Dienst funktioniert,
- welche technischen Diagnosedaten übertragen werden,
- welche Daten durch integrierte Schutzfilter strikt herausgefiltert bzw. anonymisiert werden,
- und wie Sie als Administrator die volle Kontrolle darüber behalten.
1. Das Grundprinzip: 100% Freiwillig (Strikte Opt-In Basis)
- Standardmäßig deaktiviert: Die Telemetrie ist nach einer Neuinstallation oder einem Update standardmäßig inaktiv.
- Freiwillige Aktivierung: Erst wenn Sie als Administrator im Adminpanel unter System » System-Logs » Fehlerberichte an Entwickler die Option explizit aktivieren, werden Fehlerdaten an den zentralen Gateway (
https://telemetry.web-php.net) übermittelt.
- Jederzeit widerrufbar: Sie können die Funktion mit einem Klick jederzeit wieder vollständig deaktivieren.
2. Zweck und Nutzen für Webmaster und Community
Die Übermittlung dient ausschließlich der technischen Qualitäts- und Stabilitätssicherung:
- Schnellere Bugfixes: Unerwartete PHP-Fehler, Plugin-Inkompatibilitäten oder Edge-Cases bei speziellen Hoster-Konfigurationen werden sofort sichtbar – oft noch bevor ein Nutzer manuell einen Bug-Report im Forum verfassen muss.
- PHP 8.x Kompatibilität: Warnungen vor veralteten Funktionen (Deprecations) werden frühzeitig erkannt und im CMS-Core behoben.
- Entlastung beim Support: Fehlersuche entfällt, da der exakte Aufrufkontext bereits bereinigt vorliegt.
3. Datenschutz & Integrierte Schutzfilter (DSGVO-Konformität)
Bevor auch nur ein einziger Fehlerbericht das System verlässt, durchläuft der Datensatz eine mehrstufige, fest im Code verankerte Sanitize-Routine (wpm_telemetry::sanitize):
- Passwörter, Zugangsdaten & Tokens (
[REDACTED]):
- Datenbankpasswörter, API-Keys, Auth-Header, Tokens, Session-IDs (
PHPSESSID, sid, etc.) werden automatisch erkannt und durch Platzhalter ersetzt.
- Datenbankverbindungsaufrufe (
mysqli, pdo, db_connect) werden unkenntlich gemacht.
- E-Mail-Adressen (
[EMAIL_REDACTED]):
- Sämtliche E-Mail-Adressen in Fehlermeldungen oder Stack-Traces werden automatisch herausgefiltert.
- Anonymisierung von Serverpfaden:
- Absolute Pfade auf Ihrem Server (z. B.
/var/www/vhosts/kunde/httpdocs/...) werden durch neutrale Bezeichner wie [CMS_ROOT] oder [DOC_ROOT] ersetzt.
- DSGVO-konforme IP-Maskierung:
- IP-Adressen werden vor dem Versand anonymisiert (bei IPv4 wird das letzte Oktett auf
.0 genullt, bei IPv6 werden die Host-Bits auf :0000 gekürzt).
- URL-Parameter:
- Sicherheitsrelevante Query-Parameter (wie
?token=..., ?key=..., ?password=...) in der aufgerufenen URL werden vor der Übermittlung unkenntlich gemacht.
Wichtig: Es werden zu keinem Zeitpunkt personenbezogene Daten von Website-Besuchern, Formularinhalte, hochgeladene Dateien oder Datenbanktabellen-Inhalte übertragen.
4. Welche technischen Daten werden übertragen?
Wird ein Fehler ausgelöst und ist die Telemetrie aktiv, übermittelt das CMS folgende rein technische Parameter:
- Fehlerdetails:
- Fehlerniveau (
ERROR, WARNING, EXCEPTION etc.)
- Bereinigte Fehlermeldung
- Betroffene Datei (relativer Pfad) & Zeilennummer
- Bereinigter Stack-Trace (Aufrufkette)
- Fehler-Hash & Häufigkeit des Auftretens
- Laufzeit- & Serverumgebung:
- CMS-Version (z. B.
2.0)
- PHP-Version & SAPI-Modus (z. B.
PHP 8.3.x, fpm-fcgi)
- Webserver-Software (z. B.
nginx, Apache)
- Speicherauslastung (Memory Usage, Peak, Limit)
- HTTP-Methode (
GET, POST) & bereinigte Request-URI
- User-Agent des aufrufenden Browsers/Bots
- Domainname der Installation (zur Zuordnung bei gezielten Supportanfragen)
5. Performance- & Überlastungsschutz
Damit die Telemetrie die Ladezeit Ihrer Website unter keinen Umständen beeinträchtigt:
- Rate-Limiting: Maximal 10 Fehlerberichte pro PHP-Seitenaufruf.
- Deduplizierung (24-Stunden-Cooldown): Identische Fehler werden innerhalb von 24 Stunden maximal einmal versendet.
- Kurzer Timeout: Schlägt die Verbindung zum Telemetrie-Server fehl, bricht das System nach maximal 1,5 Sekunden ab, ohne dass der Besucher davon etwas bemerkt.
- Kryptografische Signatur: Jedes Datenpaket wird mit einem HMAC-SHA256 Hash signiert und gegen Replay-Angriffe über Nonces abgesichert.
6. Wo finde ich die Einstellungen?
Als Administrator finden Sie alle Optionen im Backend unter:
Adminpanel » Hilfe » Systemprotokolle » Button: Fehlerberichterstattung
Hier können Sie:
- Das Opt-In ein- oder ausschalten,
- Den Schwellenwert konfigurieren (nur kritische Fehler oder auch Warnungen),
- Über den Button „Verbindungstest“ jederzeit prüfen, ob der Telemetrie-Server für Ihren Webspace erreichbar ist.